Sıcak ve soğuk kripto cüzdanı: günlük kullanım için görevleri ayırma
Cüzdan türlerini anahtarın bulunduğu yer, kullanım sıklığı ve kurtarma planıyla karşılaştırın. Para taşımadan bir görev haritası oluşturun.
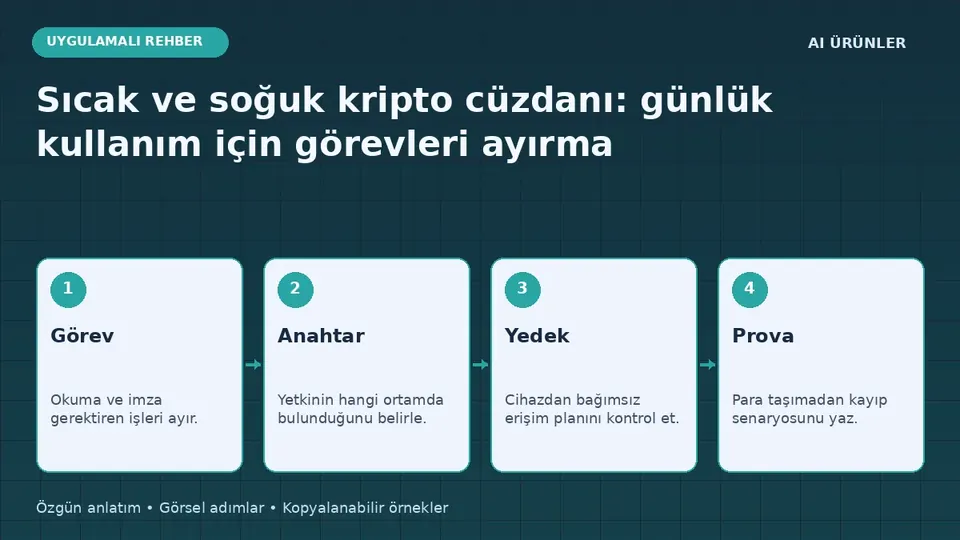
Sıcak ve soğuk kripto cüzdanı
Görev
Okuma ve imza gerektiren işleri ayır.
Anahtar
Yetkinin hangi ortamda bulunduğunu belirle.
Yedek
Cihazdan bağımsız erişim planını kontrol et.
Prova
Para taşımadan kayıp senaryosunu yaz.
Editörün hazırladığı eğitim şemasıdır; gerçek bir cüzdan ekranı veya işlem kaydı değildir.
Kısa özet
Cüzdan türlerini anahtarın bulunduğu yer, kullanım sıklığı ve kurtarma planıyla karşılaştırın. Para taşımadan bir görev haritası oluşturun.
Bitcoin ve Kripto topluluğuna gitBir cüzdan seçerken yalnızca uygulamanın güzel görünmesine bakmak, asıl soruyu gözden kaçırır: İşlemi onaylayan anahtar hangi ortamda bulunuyor ve o ortam bozulursa erişim nasıl sürdürülecek? Bu rehberde ürün sıralaması yapmıyoruz. Kendi kullanımınıza göre bir görev haritası çıkarıyoruz. Çalışma için gerçek para, yeni hesap veya cüzdan bağlantısı gerekmiyor; boş bir not belgesi yeterli. Örneğimizde Ayşe, teknoloji topluluğundaki uygulamaları öğrenirken mevcut varlıklarının yönetimiyle denemelerini birbirinden ayırmak istiyor.
1. Cüzdanı bakiyenin saklandığı kutu olarak düşünmeyin
Ethereum’un cüzdan açıklaması uygulamayı hesapla etkileşim kurmanın aracı olarak tanımlar. Zincirdeki kayıt ile o kaydı değiştirmek için gereken yetki farklı şeylerdir. Donanım cihazının ekranında bakiye gösterilmesi, varlıkların fiziksel olarak cihazın içine taşındığı anlamına gelmez. Sıcak cüzdanda anahtar çevrimiçi ortamla daha yakın ilişkilidir; soğuk saklama yaklaşımı anahtarın çevrimiçi maruziyetini azaltmayı amaçlar. Fakat cihaz satın almak, imzalanan her isteği güvenli hale getirmez.
2. Önce hangi işleri yaptığınızı yazın
Ayşe bir hafta boyunca yaptığı işleri isimlendiriyor: bakiye görüntülemek, uygulama incelemek, düzenli ödeme hazırlamak ve uzun süre dokunmayacağı hesabı kontrol etmek. Bunları tek bir “kripto kullanımı” başlığı altında toplamak yerine ayrı satırlara yazıyor. Her satırın yanına sıklık, gereken yetki ve yanlış yapılırsa doğabilecek sonuç ekliyor. Bakiye okumak için çoğu durumda işlem imzası gerekmeyeceğini görmek, planı sadeleştiriyor. Kontrol ekranıyla imza ekranını aynı işlem zannetmiyor.
3. Saklama sorumluluğunu ayrı değerlendirin
Sıcak ve soğuk ayrımı, saklama hizmeti alıp almadığınız sorusunu tek başına yanıtlamaz. Bir platformdaki hesap ile anahtarlarını sizin yönettiğiniz hesap farklı sorumluluklar taşır. Plan belgenizde “hesaba giriş yapamıyorum” ile “imza anahtarına erişemiyorum” için iki ayrı satır açın. Telefon numarası değişikliği, cihaz kaybı ve uygulamanın kapanması aynı sorun değildir. Hangi yardım kanalının gerçekten yetkili olduğunu önceden not etmek, kriz anında rastgele destek bağlantılarına yönelmeyi azaltır.
4. Görev kartını doldurun
Aşağıdaki şablon bir işlem talimatı değildir. Gerçek hesap adreslerini ve gizli bilgileri eklemeden, görevlerinizi sınıflandırmak için kullanın. “Günlük” kelimesi otomatik olarak sıcak cüzdan zorunluluğu getirmez; sıklık yalnızca değerlendirme girdilerinden biridir. Ayşe ilk satıra uygulamaların açık belgelerini okumayı, ikinci satıra hesap bakiyesini görüntülemeyi yazar. İkisi için de yeni bir imza gerekmiyorsa cüzdan bağlamayı planın dışında bırakır.
Görev: ______________________________
Ne sıklıkta yapıyorum: ______________
Yalnızca okuma yeterli mi: __________
İmza gerekiyorsa neyi değiştiriyor: __
Anahtarın bulunduğu ortam: __________
Cihaz kaybında izlenecek belge: ______
Yanlışlık fark edilirse durma noktası: _
5. Cihaz ve yedek için ayrı senaryo kurun
Bitcoin’in güvenli saklama rehberi yedekleme ve çevrimdışı saklamayı ayrı başlıklarla ele alır. Bizim uygulama çalışmamızda Ayşe iki küçük masa başı prova yapar. İlkinde telefonunun kullanılamadığını, ikincisinde bilgisayarının başkasının eline geçtiğini varsayar. Her senaryoda hangi kayıtların gerekli olduğunu ve hangi bilgilerin asla mesajla paylaşılmaması gerektiğini yazar. Gerçek kurtarma kelimelerini bu çalışma belgesine kopyalamaz; yalnızca güvenli yedeğin kontrol sorumlusunu ve kontrol tarihini kaydeder.
6. Kullanım kolaylığını tek ölçüt yapmayın
Bir görev hızlı tamamlanıyor diye doğru kontrol edilmiş olmayabilir. Ayşe, onay öncesinde alıcıyı ve işlemin amacını okuyabileceği sakin bir ortam oluşturur. Cihazın küçük ekranı okumayı zorlaştırıyorsa bu, planın kullanılabilirliğiyle ilgili somut bir bulgudur. “Güvenlik için ekstra adım var” demek yerine hangi adımda hata yaptığını kaydeder. Aynı kişi, aynı bilgisayar ve aynı yedek konumu üzerinde biriken bağımlılıkları da ayrıca işaretler; farklı uygulama adları her zaman bağımsızlık sağlamaz.
7. Planın bittiğini nasıl anlarsınız?
Belgenize bakan biri her görevin hangi hesapta yapılacağını, hangi kontrolün zorunlu olduğunu ve ne zaman durulacağını anlayabiliyorsa ilk taslak tamamdır. Yeni araç kullanmadan önce bu haritayı yeniden okuyun. Özellikle sadece bilgi almak istediğiniz bir sayfa işlem imzası istiyorsa görevle istek arasındaki farkı araştırın. Bu çalışma bir ürünün güvenliğini kanıtlamaz; ihtiyaçları görünür hale getirir. Sonraki adımınız, seçtiğiniz cüzdanın kendi resmi yedekleme ve adres doğrulama belgelerini bu görevlerle eşleştirmek olabilir.
İlgili okumalar
Resmî kaynaklar ve devamı
Okumaya Devam Et
 Bitcoin ve Kripto
Seed phrase yedekleme planı: kelimeleri paylaşmadan hazırlık ve kontrol
Kurtarma yedeğini sıfırlama yapmadan değerlendirin. Fiziksel erişim, okunabilirlik ve passphrase ayrımını örnek kontrol planıyla öğrenin.
 Bitcoin ve Kripto
Blok gezgininde işlem makbuzu okuma: durum, alıcı ve varlığı birlikte kontrol etme
İşlem kimliğinden başlayarak makbuzdaki alanları okuyun. Başarılı durumunun neyi gösterdiğini özgün kayıt şablonuyla inceleyin.
 Bitcoin ve Kripto
EVM işleminde status ve logs: JSON makbuzunu adım adım okuma
Bir EVM makbuzundaki status, logs, adres ve hexadecimal değerleri inceleyin. Yerel örnek JSON üzerinde çalışan Python koduyla pratik yapın.
İlgili forum konuları
Tüm blog rehberleri · Yayın ilkeleri · Hata veya düzeltme bildir