Adres zehirleme ve phishing: benzer adresleri ayıran kontrol alışkanlığı
Kripto işlem geçmişindeki tanıdık görünümlü adreslere neden güvenilmemesi gerektiğini öğrenin. Yerel karşılaştırma örneğiyle tam adres kontrolü yapın.
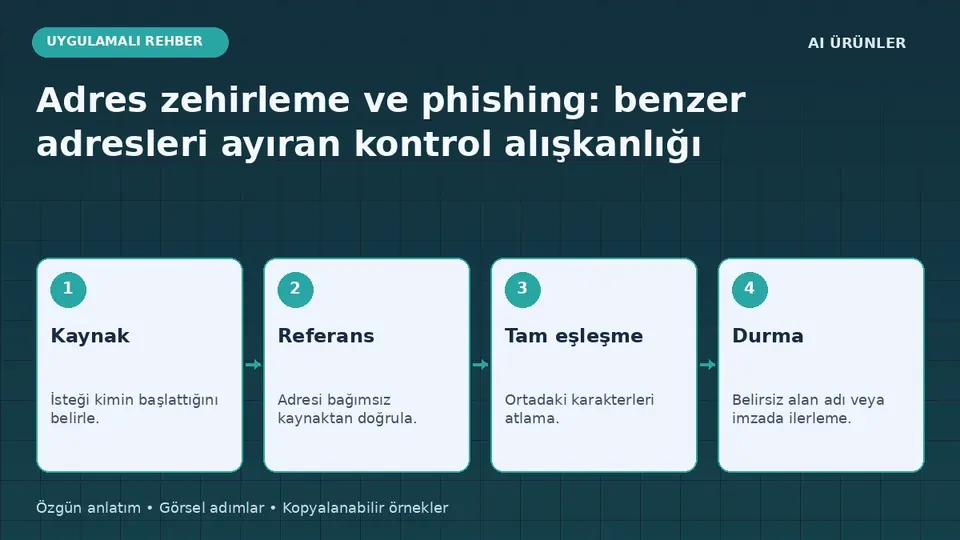
Adres zehirleme ve phishing
Kaynak
İsteği kimin başlattığını belirle.
Referans
Adresi bağımsız kaynaktan doğrula.
Tam eşleşme
Ortadaki karakterleri atlama.
Durma
Belirsiz alan adı veya imzada ilerleme.
Editörün hazırladığı eğitim şemasıdır; gerçek bir cüzdan ekranı veya işlem kaydı değildir.
Kısa özet
Kripto işlem geçmişindeki tanıdık görünümlü adreslere neden güvenilmemesi gerektiğini öğrenin. Yerel karşılaştırma örneğiyle tam adres kontrolü yapın.
Bitcoin ve Kripto topluluğuna gitBir adresin başı ve sonu tanıdık göründüğünde ortasını okumadan geçmek kolaydır. Adres zehirleme saldırıları bu alışkanlıktan yararlanabilir. Phishing ise sahte sayfa veya iletişim üzerinden sizi yanlış işlem yapmaya yöneltebilir. Bu rehber saldırı kurmayı değil, kullanıcı olarak hangi kontrolü yapacağınızı öğrenmeyi amaçlar. Gerçek işlem gönderilmeyecek ve cüzdan bağlanmayacak. Eğitim örneğimizde Derya, daha önce kullandığını sandığı bir adresi geçmiş kaydından almak üzereyken karşılaştırma yöntemini gözden geçiriyor.
1. Tanıdıklık hissinin nasıl oluştuğunu anlayın
MetaMask’in adres zehirleme açıklaması, benzer başlangıç ve bitişe sahip adreslerin işlem geçmişine yerleştirilmesiyle kullanıcının yanlış adresi kopyalamaya yöneltilebildiğini anlatır. Buradaki pratik ders, geçmişte görünmenin kimlik doğrulaması olmadığıdır. Derya bir kaydın listede bulunmasını “bunu ben daha önce güvenle kullandım” anlamında yorumlamaz. Önce adresin hangi işlemle göründüğünü, nereden alındığını ve bağımsız olarak doğrulanmış bir referansı olup olmadığını araştırır. Adın veya logonun tanıdık olması da kontrolün yerine geçmez.
2. Referans adresin kaynağını belirleyin
Karşılaştırma yapabilmek için güvenilir bir referans gerekir. Aynı şüpheli mesajın içindeki iki adresi karşılaştırmak bağımsız doğrulama sağlamaz. Derya daha önce doğruladığı kayıtla veya alıcının kendi resmi kanalıyla eşleştirme yapmayı planlar. Bu eğitimde gerçek alıcı olmadığı için yalnızca kurgusal metin kullanıyoruz. Çalışma notuna “referans nereden geldi?” sorusunu ekleyin. Bu satırı boş bırakırsanız kusursuz çalışan bir karakter karşılaştırması bile yanlış referansı doğru kabul edebilir.
3. Yerel kodla benzerlik tuzağını görün
Aşağıdaki Python kodu iki kurgusal hexadecimal dize oluşturur. Gerçek alıcı adresi olarak kullanılmamalıdır. İlk ve son bölümleri aynı kalırken ortadaki bir karakter değiştirilir. Kod yalnızca metin karşılaştırır; adresin ağını, checksum geçerliliğini veya sahibini doğrulamaz. Çıktıda kısa karşılaştırmanın eşleştiğini, tam karşılaştırmanın eşleşmediğini göreceksiniz. Bu sonuç, neden birkaç karaktere bakmanın sınırlı olduğunu öğretir; otomatik bir güvenlik ürünü değildir.
reference = "0x" + "12" * 20
candidate = reference[:20] + "3" + reference[21:]
short_match = (reference[:6] == candidate[:6]
               and reference[-4:] == candidate[-4:])
print("Baş ve son aynı mı?", short_match)
print("Tam metin aynı mı?", reference == candidate)
for index, (left, right) in enumerate(zip(reference, candidate)):
    if left != right:
        print("Farklı karakter konumu:", index + 1)
4. Alan adıyla ekran tasarımını ayrı değerlendirin
Phishing sayfası gerçek bir hizmetin görünümünü taklit edebilir. Derya bu yüzden ekranın renklerinden önce adres çubuğundaki alan adını kontrol eder. Ethereum’un güvenlik rehberi sahte destek ve kimlik avı girişimlerini örnekler; beklenmedik yardım mesajını yetkili destek kanalı saymamak önemlidir. Bu eğitimde bir bağlantı tarama servisine özel URL yüklemiyoruz. Önce bağlantının neden geldiğini, hangi işlemi istediğini ve sizin gerçekten böyle bir işlem başlatıp başlatmadığınızı soruyoruz.
5. Acele ettiren mesajı işlem planından ayırın
“Şimdi onaylamazsan hesabın kapanır” gibi baskı yaratan bir mesaj, kontrol sırasını atlamanıza neden olabilir. Derya bunun karşısında basit bir durma kuralı kullanır: Önce mevcut işlemi bırakır, sonra hizmetin daha önce doğruladığı adresinden resmi açıklamayı araştırır. Mesajın içindeki düğmeyi başlangıç noktası yapmaz. Bu davranış bütün saldırıları engelleme garantisi değildir; ancak saldırganın kurduğu hız baskısını azaltan somut bir çalışma alışkanlığıdır. Belirsiz istek çözülmeden yeni imza verilmez.
6. Şüpheli kaydı inceleme notuna dönüştürün
Notunuzda mesajın zamanı, görünen alan adı, istenen eylem ve şüphe nedeni yer alsın. Kurtarma ifadesi, parola veya özel anahtar gibi bilgileri hiçbir kayıt şablonuna eklemeyin. Bir ekran görüntüsü paylaşılacaksa ilgili olmayan hesap ayrıntılarını çıkarın. Derya “beni hacklediler” şeklinde kapsamlı bir sonuç yazmak yerine, “mesaj beklenmeyen bir imza istiyor ve alan adı doğruladığım kayıtla eşleşmiyor” der. Böylece incelemeyi kanıtlanabilen gözlemler üzerinden sürdürür.
7. Kontrol sırasını günlük alışkanlığa çevirin
Çalışma sonunda üç soruyu sırayla cevaplayın: İşlemi ben mi başlattım, adresin bağımsız referansı var mı, ekranda tam olarak neyi onaylıyorum? Kod örneği yalnızca ikinci sorunun küçük bir parçasını gösterir. Cüzdandaki uyarılar yardımcı olabilir fakat tek başına bütün riskleri yakalayacakları varsayılmamalıdır. Tam adres kontrolünü ve alan adı doğrulamasını birlikte kullanın. Bu rehberden çıkarılacak sonuç daha çok düğmeye basmak değil; amacı belirsiz bir istekte durabilmek ve hangi bilginin eksik olduğunu açıkça söyleyebilmektir.
İlgili okumalar
Resmî kaynaklar ve devamı
Okumaya Devam Et
 Bitcoin ve Kripto
Sıcak ve soğuk kripto cüzdanı: günlük kullanım için görevleri ayırma
Cüzdan türlerini anahtarın bulunduğu yer, kullanım sıklığı ve kurtarma planıyla karşılaştırın. Para taşımadan bir görev haritası oluşturun.
 Bitcoin ve Kripto
Seed phrase yedekleme planı: kelimeleri paylaşmadan hazırlık ve kontrol
Kurtarma yedeğini sıfırlama yapmadan değerlendirin. Fiziksel erişim, okunabilirlik ve passphrase ayrımını örnek kontrol planıyla öğrenin.
 Bitcoin ve Kripto
Blok gezgininde işlem makbuzu okuma: durum, alıcı ve varlığı birlikte kontrol etme
İşlem kimliğinden başlayarak makbuzdaki alanları okuyun. Başarılı durumunun neyi gösterdiğini özgün kayıt şablonuyla inceleyin.
İlgili forum konuları
Tüm blog rehberleri · Yayın ilkeleri · Hata veya düzeltme bildir