Multisig cüzdanda imza eşiği: 2/3 örneğiyle ekip sorumluluğu planlama
Çoklu imzada sahip sayısı ile gereken onay sayısını ayırın. Anahtar kaybı ve erişim senaryolarını para taşımadan masa başında değerlendirin.
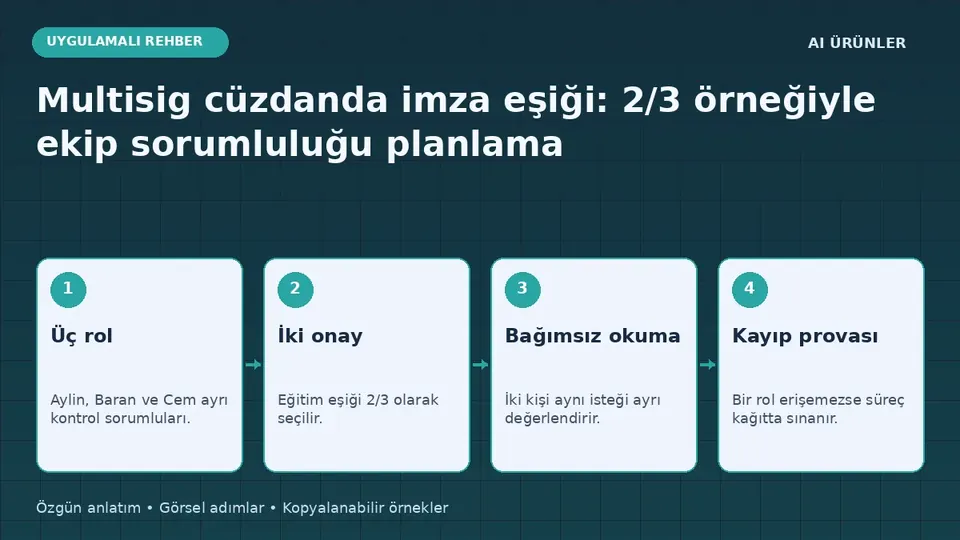
Multisig cüzdanda imza eşiği
Üç rol
Aylin, Baran ve Cem ayrı kontrol sorumluları.
İki onay
Eğitim eşiği 2/3 olarak seçilir.
Bağımsız okuma
İki kişi aynı isteği ayrı değerlendirir.
Kayıp provası
Bir rol erişemezse süreç kağıtta sınanır.
Editörün hazırladığı eğitim şemasıdır; gerçek bir cüzdan ekranı veya işlem kaydı değildir.
Kısa özet
Çoklu imzada sahip sayısı ile gereken onay sayısını ayırın. Anahtar kaybı ve erişim senaryolarını para taşımadan masa başında değerlendirin.
Bitcoin ve Kripto topluluğuna gitBir hesabı birkaç kişinin birlikte yönetmesi, sadece uygulamaya birkaç isim eklemekten ibaret değildir. Hangi kararın kaç bağımsız onayla uygulanacağını ve bir kişi erişimini kaybettiğinde ne olacağını önceden düşünmek gerekir. Bu rehber gerçek bir multisig hesabı kurmaz veya sahip değiştirme işlemi başlatmaz. Eğitim örneğimiz, üç kişilik bir ekibin iki onay gerektiren düzeni kağıt üzerinde incelemesidir. Amaç teknik eşikle insan sorumluluğu arasındaki farkı anlaşılır hale getirmektir.
1. Sahip ve eşik kavramlarını ayırın
Safe belgelerinde sahipler hesabın yetkili adresleri, eşik ise bir işlemin yürütülmesi için gereken asgari onay sayısı olarak açıklanır. “Üç sahip” ile “üç onay zorunlu” aynı ifade değildir. Örneğimizde Aylin, Baran ve Cem üç ayrı rolü temsil eder; eşik ikidir. Bu yalnızca öğretici bir kurgu, herkes için uygun yapı önerisi değildir. Safe’in kurulum açıklaması da seçimin kullanım bağlamına bağlı olduğunu belirtir. Önce amacı tanımlamadan bir sayı seçmek, sorunu çözmeyebilir.
2. Bağımsızlık haritası çıkarın
Üç adresin tek kişinin aynı bilgisayarında bulunmasıyla üç kişinin ayrı erişim düzeninde bulunması aynı operasyon yapısı değildir. Ekip örneğimizde her rolün cihazı, çalışma saatleri ve yedek sorumluluğu ayrı düşünülür. Gerçek anahtar değerleri toplantı notuna yazılmaz. Bunun yerine “aynı fiziksel ortam”, “aynı yönetici hesabı” veya “aynı kurtarma bağımlılığı” gibi ortak noktalar işaretlenir. Bu çalışma, sayıların verdiği güven hissiyle gerçek bağımsızlık arasındaki farkı görünür hale getirir.
3. İki onayın neyi kontrol ettiğini belirleyin
Birinci kişinin talebi hazırlaması, ikinci kişinin sadece düğmeye basması için gerekçe olmamalıdır. Örneğimizde talep eden kişi amacı ve beklenen sonucu yazar; kontrol eden kişi ağ, hedef, varlık ve işlem içeriğini bağımsız olarak okur. İkinci kişi açıklamayı anlamıyorsa “diğeri biliyordur” diye onaylamaz. Bu bir ekip çalışma önerisidir; belirli bir ürünün otomatik uyguladığı kural olarak sunulmaz. İmza eşiği kontrol kalitesinin yerine geçmez, yalnızca onay sayısını sınırlar.
4. Kombinasyonları yerel kodla gösterin
Aşağıdaki Python kodu sahte rol isimleriyle iki kişilik grupları listeler. Anahtar oluşturmaz, ağa bağlanmaz ve Safe işlemi üretmez. Kodun çıktısı A+B, A+C ve B+C biçiminde üç olası çifttir. Bu basit liste toplantıda kullanılabilir: Hangi çift aynı anda erişilebilir, hangi çiftin ortak bağımlılığı var ve bir kişi yokken kalanlar görevi sürdürebiliyor mu? Cevapları rol isimleriyle yazmanız yeterlidir.
from itertools import combinations

owners = ["Aylin", "Baran", "Cem"]
threshold = 2
if not 1 <= threshold <= len(owners):
    raise ValueError("Eşik, sahip sayısıyla uyumlu olmalı.")
for group in combinations(owners, threshold):
    print("Eğitimde olası onay grubu:", " + ".join(group))
5. Kayıp ve ulaşılamama senaryolarını ayrı çalışın
Baran’ın toplantıda olmaması ile Baran’ın imza aracını kaybetmesi farklı olaylardır. İlkinde erişim geçicidir; ikincisinde güvenlik ve sahip değişikliği gündeme gelebilir. Bu rehber değişiklik işleminin nasıl imzalanacağını anlatmaz. Ekip masa başı provada kimin resmi belgeyi inceleyeceğini, kimlerin bilgilendirileceğini ve hangi durumda bütün işlemlerin duracağını yazar. Bir erişim sorunu ortaya çıktığında eşiği rastgele düşürmek, ilk tasarımın korumasını değiştirebilir; kararın etkisi ayrıca değerlendirilmelidir.
6. Sırayla hazırlama, inceleme ve yürütmeyi konuşun
Bir talebin oluşturulması, onaylanması ve zincirde yürütülmesi tek bir ekran hareketi olmayabilir. Ekip notunda bu aşamalara ayrı sorumlu roller atayın. Özellikle bekleyen taleplerde herkesin aynı içerik sürümünü incelediğinden emin olun. Örneğimizde talep açıklamasında değişiklik olduğunda eski sözlü onay geçerli sayılmaz; yeniden inceleme yapılır. Bu, yayınlanmış bir protokol kuralı değil, editörün önerdiği anlaşılır bir çalışma disiplinidir. Ekibin mevcut prosedürleriyle birlikte değerlendirilmelidir.
7. Son kontrolü işlem yapmadan bitirin
Masa başı çalışmanın sonunda herkes toplam sahip sayısını, eşik sayısını ve kendi kontrol görevini söyleyebilmelidir. Ayrıca bir kişinin erişimi kaybolduğunda hangi belge ve süreçle ilerlenmesi gerektiği anlaşılmalıdır. Üç isim yazılmış bir tablo tek başına hazır bir güvenlik planı değildir. Gerçek kuruluma geçilecekse kullanılan sürüm, ağ, modüller ve diğer hesap özellikleri ayrıca incelenir. Bu rehberin çıktısı bir işlem veya yeni cüzdan değil; somut sorumluluklar ve açık kalan sorular listesi olmalıdır.
İlgili okumalar
Resmî kaynaklar ve devamı
Okumaya Devam Et
 Bitcoin ve Kripto
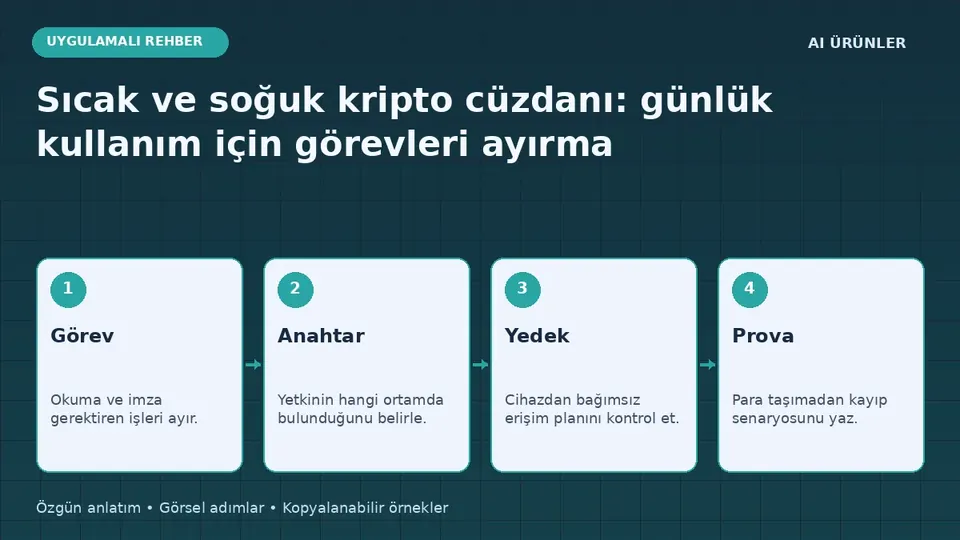
Sıcak ve soğuk kripto cüzdanı: günlük kullanım için görevleri ayırma
Cüzdan türlerini anahtarın bulunduğu yer, kullanım sıklığı ve kurtarma planıyla karşılaştırın. Para taşımadan bir görev haritası oluşturun.
 Bitcoin ve Kripto
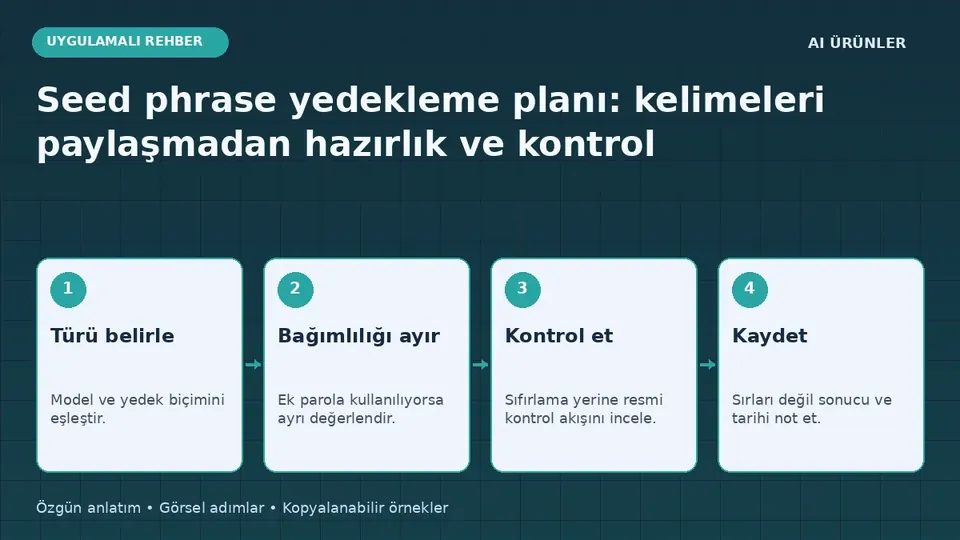
Seed phrase yedekleme planı: kelimeleri paylaşmadan hazırlık ve kontrol
Kurtarma yedeğini sıfırlama yapmadan değerlendirin. Fiziksel erişim, okunabilirlik ve passphrase ayrımını örnek kontrol planıyla öğrenin.
 Bitcoin ve Kripto
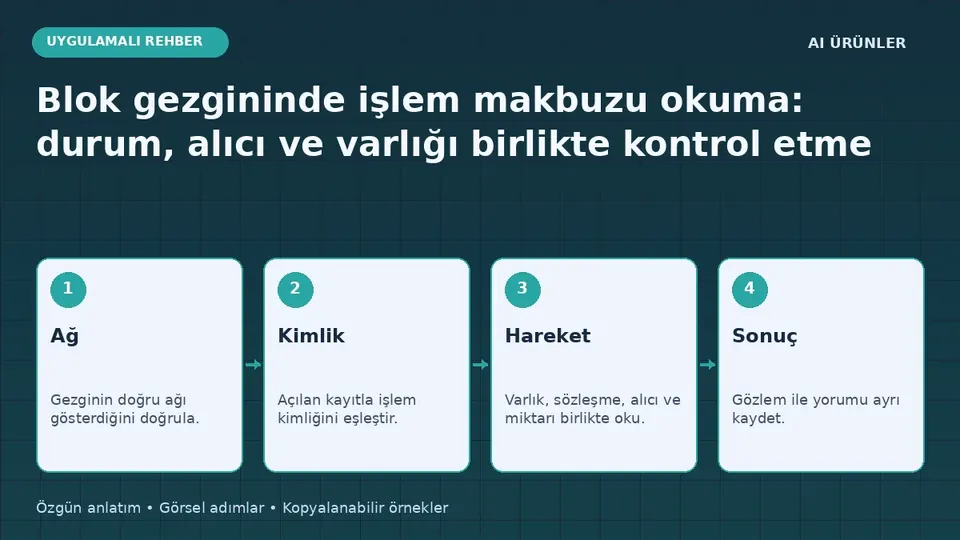
Blok gezgininde işlem makbuzu okuma: durum, alıcı ve varlığı birlikte kontrol etme
İşlem kimliğinden başlayarak makbuzdaki alanları okuyun. Başarılı durumunun neyi gösterdiğini özgün kayıt şablonuyla inceleyin.
İlgili forum konuları
Tüm blog rehberleri · Yayın ilkeleri · Hata veya düzeltme bildir